This article has not been translated into English yet: you are reading the original French version.Translate with Google
Et si vous étiez plus observables que vous ne le pensez ?
Un like, une photo, une position partagée, une autorisation acceptée sans lecture, une question posée à une intelligence artificielle : autant de traces qui, mises bout à bout, racontent qui vous êtes. Vos habitudes, vos déplacements, vos relations et vos activités laissent des empreintes numériques. Encore faut-il savoir les voir — et décider qui peut les exploiter.
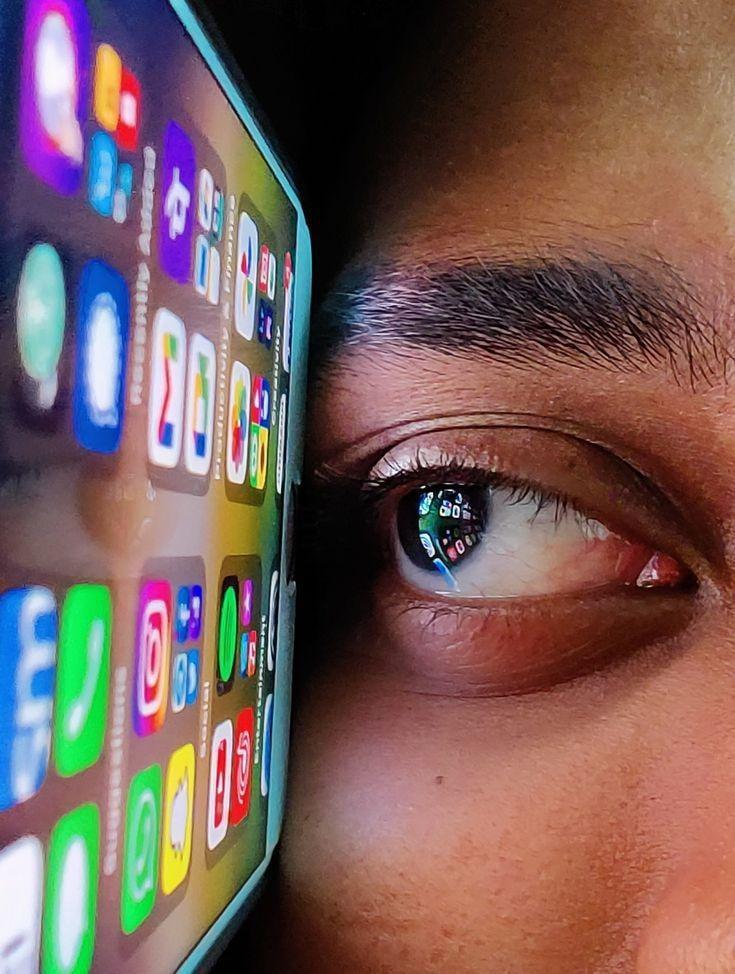
Un like, une photo, une position partagée, une autorisation acceptée sans lecture, une question posée à une intelligence artificielle : autant de traces qui, mises bout à bout, racontent qui vous êtes. Vos habitudes, vos déplacements, vos relations et vos activités laissent des empreintes numériques. Encore faut-il savoir les voir — et décider qui peut les exploiter.
Le risque ne réside pas dans une seule donnée, mais dans leur accumulation.
Vous n’avez peut-être rien publié aujourd’hui. Pourtant, votre téléphone a probablement enregistré des informations : l’application météo a pu connaître votre quartier, une application de transport votre trajet, un réseau social vos centres d’intérêt, une boutique en ligne vos recherches, et une application de messagerie vos contacts.
Ces traces ne sont pas toutes volontaires. Certaines sont laissées sciemment : une publication, une story, un commentaire, une photo géolocalisée. D’autres sont invisibles : une autorisation de localisation, des données de navigation, des métadonnées de photo, un identifiant publicitaire, une requête adressée à une IA ou une connexion à un Wi-Fi public.
La CNIL rappelle que les données de géolocalisation permettent généralement d’identifier directement ou indirectement une personne. Une position n’est donc pas une simple coordonnée : elle peut révéler un domicile, un lieu de travail, une école, un lieu de culte, des habitudes de déplacement ou des fréquentations.
Le risque ne réside pas dans une seule donnée, mais dans leur accumulation. Prises séparément, votre prénom, votre photo, votre quartier et vos centres d’intérêt semblent anodins. Rassemblés, ils forment un profil. Et un profil peut être utilisé pour vous cibler, vous influencer, vous arnaquer, vous surveiller ou usurper votre identité.
Ce que vos traces révèlent
Vos données racontent une histoire, souvent plus précise que vous ne l’imaginez.
Vos habitudes : heures de connexion, applications utilisées, recherches effectuées, contenus consultés, achats réalisés.
Vos déplacements : localisation permanente, historique GPS, photos géolocalisées, trajets enregistrés par des applications de transport ou de sport.
Vos relations : contacts, groupes de discussion, personnes identifiées sur des photos, interactions sur les réseaux sociaux.
Vos activités : recherches, messages, achats, abonnements, documents partagés, requêtes envoyées à une IA.
Votre vulnérabilité : réponses à des questions de sécurité, dates de naissance, numéros de téléphone, adresse, informations familiales ou professionnelles.
Une photo publiée peut ainsi révéler bien plus qu’un visage : le lieu, l’heure, l’appareil utilisé, parfois les personnes présentes et les événements auxquels vous avez assisté. Une autorisation accordée à une application peut ouvrir l’accès à des informations qui ne concernent pas seulement vous, mais aussi vos proches.
Les autorisations : la porte d’entrée
Les autorisations déterminent ce qu’une application peut consulter sur votre appareil : caméra, micro, contacts, photos, fichiers, position ou notifications. Elles ne sont pas dangereuses en soi. Le danger apparaît lorsqu’une application demande plus que ce dont elle a réellement besoin.
La CNIL conseille de limiter les permissions et de se méfier des demandes excessives ou inhabituelles. Pour la localisation, elle recommande de privilégier l’autorisation « uniquement lorsque l’application est utilisée », plutôt qu’un accès permanent.
Réflexes à adopter
Avant d’installer une application, vérifiez l’éditeur, les avis, les autorisations demandées et la politique de confidentialité.
Refusez les autorisations qui ne sont pas indispensables au fonctionnement du service.
Pour la caméra, le micro et la localisation, choisissez « uniquement pendant l’utilisation » lorsque c’est possible.
Vérifiez chaque mois les autorisations accordées dans les paramètres de votre téléphone.
Supprimez les historiques de localisation lorsque l’application ou le service le permet.
Désinstallez les applications inutilisées et révoquez leur accès à vos comptes.
L’IA : ne confiez pas vos secrets
Les intelligences artificielles génératives sont devenues des assistants du quotidien. Elles rédigent, traduisent, résument, programment, expliquent et proposent des idées. Mais elles ne sont pas des espaces privés. Une requête peut être conservée, analysée ou utilisée selon les conditions du service.
La CNIL recommande d’éviter de partager des informations privées ou sensibles avec une IA : nom, adresse, école, mots de passe, informations bancaires ou problèmes personnels. Elle conseille également de consulter les paramètres permettant de limiter l’utilisation de ses données pour l’entraînement des modèles.
À ne jamais saisir dans une IA grand public
Mots de passe, codes de vérification, identifiants ou informations de connexion.
Numéros de carte bancaire, coordonnées bancaires, IBAN ou documents financiers.
Pièces d’identité, dossiers médicaux, données de mineurs ou informations intimes.
Contrats, données clients, informations salariales, secrets d’affaires ou documents confidentiels.
Messages privés, photos sensibles ou informations permettant d’identifier facilement une personne.
Avant d’envoyer une requête, remplacez les noms par des initiales, supprimez les numéros, masquez les adresses et retirez tout élément permettant de retrouver une personne. Si vous utilisez une IA dans un cadre professionnel, privilégiez les outils validés par votre organisation et respectez ses règles de confidentialité.
Si une application ne peut pas expliquer clairement pourquoi elle a besoin d’une information, cette information ne devrait pas lui être donnée.
UNE RÈGLE SIMPLE
Sécuriser ses comptes
Un mot de passe réutilisé transforme une petite fuite en catastrophe possible. Lorsqu’un site est compromis, les attaquants tentent souvent les mêmes identifiants sur la messagerie, les réseaux sociaux, les services bancaires ou les comptes administratifs.
L’ANSSI recommande d’utiliser un mot de passe unique pour chaque application, au minimum pour la messagerie, et d’activer l’authentification à double facteur lorsque cela est possible. Cette seconde vérification empêche un attaquant d’accéder à un compte même s’il connaît déjà le mot de passe.
Les bons réflexes
Créez un mot de passe long, unique et différent pour chaque compte important.
Utilisez un gestionnaire de mots de passe plutôt que de les mémoriser ou de les noter dans un fichier non protégé.
Activez la double authentification sur votre messagerie, vos réseaux sociaux, votre banque et vos comptes administratifs.
Vérifiez régulièrement les appareils connectés, les sessions actives et les applications autorisées.
Ne partagez jamais un code de vérification, même si l’interlocuteur prétend être votre banque ou un proche.
Déconnectez-vous des appareils partagés et supprimez les comptes devenus inutiles.
Repérer les tentatives de fraude
Les fraudeurs ne cherchent pas à paraître suspects. Ils imitent la confiance : une banque, un opérateur, une administration, une entreprise de livraison, un recruteur ou un proche. Leur stratégie repose sur l’urgence, la peur, la honte ou l’appât du gain.
L’ANSSI recommande de ne jamais cliquer sur un lien ou une pièce jointe dont l’origine semble douteuse, de ne pas répondre à un message demandant des informations confidentielles et de contacter l’expéditeur par un autre canal en cas de doute.
Signaux d’alerte
Un message qui annonce un compte bloqué, un colis retenu ou une fraude imminente et demande d’agir immédiatement.
Un lien dont l’adresse ne correspond pas exactement au site officiel.
Une demande de code de vérification, de mot de passe, de carte bancaire ou de document d’identité.
Une pièce jointe inattendue, notamment un fichier Word, PDF, APK ou archive compressée.
Une demande de paiement par carte cadeau, transfert mobile ou cryptomonnaie.
Un appel ou message d’un proche en difficulté, avec une demande d’argent urgente et inhabituelle.
En cas de doute, ne cliquez pas, ne répondez pas et ne transférez pas le message. Saisissez vous-même l’adresse officielle du site dans votre navigateur ou appelez le numéro figurant sur votre carte bancaire. Si vous avez communiqué un code ou vos identifiants, changez immédiatement votre mot de passe, déconnectez les sessions inconnues et alertez votre banque si nécessaire.
Reprendre le contrôle
Il est impossible — et ce n’est pas l’objectif — de disparaître complètement du numérique. Mais il est possible de choisir ce que l’on expose, à qui, pour quel usage et pendant combien de temps. La protection des données ne consiste pas à se couper du monde : elle consiste à reprendre la maîtrise de son image numérique.
Chaque autorisation refusée, chaque mot de passe renforcé, chaque lien vérifié et chaque donnée sensible non partagée réduit votre exposition. Ce sont des gestes simples, mais ils changent profondément votre niveau de risque.
Être observable n’est pas une fatalité. C’est un choix — et ce choix commence dès la prochaine autorisation que l’on vous demandera.
S O U R C E S E T R É F É R E N C E S U T I L E S
About the author
Super Administrateur0 comment
Leave a comment
Your email address will never be published. Fields marked with an asterisk are required.
Most read
Women in tech
4. "Tap and share": when e-commerce becomes a lever of inclusion for young Gabonese women
15 December 2025
Gabon
5. Célestin Kadjidja, President of ARCEP: "Regulation is not a brake on innovation, but a compass"
12 December 2025
The DIWA newsletter
Every month, the best of women in tech, straight to your inbox.